A Medida Provisória nº 1.396/2026 reorganiza a urgência do tema. O mercado não deve interpretar 2028 como a única data relevante: a MP já está em vigor, criou obrigações próprias e determinou um novo ciclo regulatório para a Anatel.
O ponto operacional mais importante é simples: autenticar a chamada na origem não encerra o processo. A prestadora de terminação deve verificar a autenticação antes da entrega ao destinatário. É essa verificação que permite aplicar, de forma controlada e rastreável, a política de entrega, ressalva ou bloqueio.
O que a MP muda na prática
O texto distribui responsabilidades entre os participantes da chamada, prevê identificação de chamadas corporativas, cria uma base centralizada e estabelece medidas de bloqueio. Também determina que a Anatel edite ou altere a regulamentação no prazo de 60 dias.
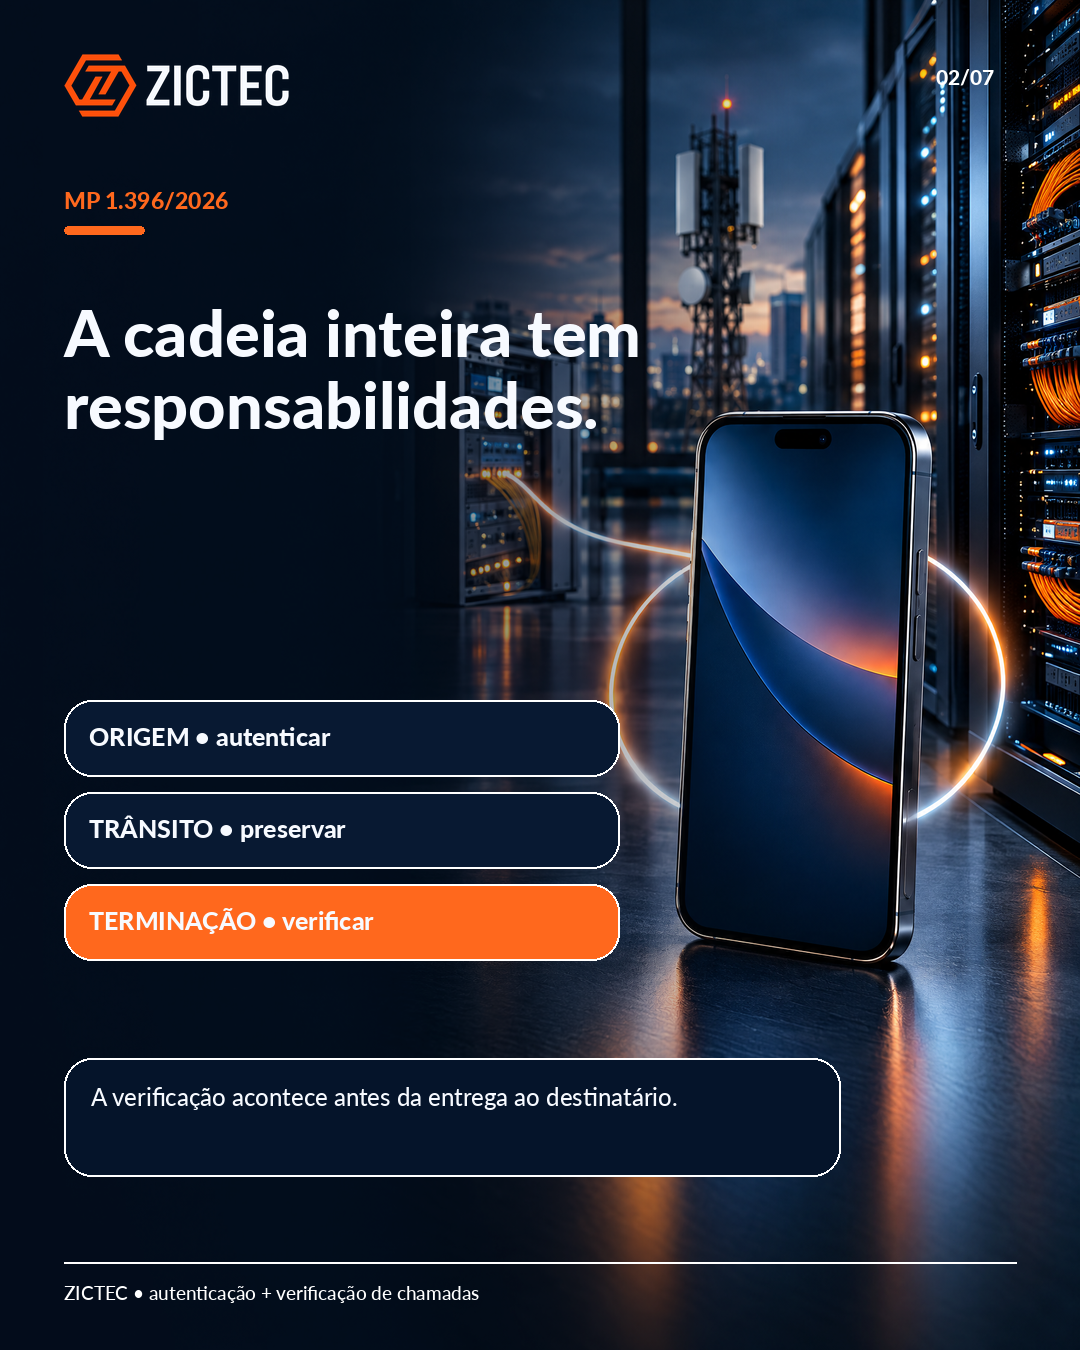
Origem, trânsito e terminação: três responsabilidades
Autenticar
A prestadora de origem autentica as chamadas originadas em sua rede.
Preservar
As redes intermediárias preservam a autenticação ao longo da interconexão.
Verificar
A prestadora de destino verifica a autenticação antes de entregar a chamada.
Por que a verificação se torna indispensável
O art. 2º, III, atribui à terminação a verificação antes da entrega. O art. 3º, I, prevê o bloqueio de chamadas não autenticadas, observadas as hipóteses que serão ressalvadas pela Anatel.
A consequência operacional é direta: a rede de terminação precisa reconhecer o estado da autenticação, registrar o resultado e aplicar uma política coerente. Isso não é uma citação literal da MP, mas a tradução técnica das responsabilidades combinadas de verificação e bloqueio.
- PASS: autenticação válida e coerente com a política aplicável;
- FAIL: autenticação inválida ou não verificável;
- SEM IDENTITY: ausência de token na sinalização recebida, que também precisa de tratamento;
- ERRO: indisponibilidade, falha de consulta ou condição operacional que exige regra definida.
Todas as rotas recebidas precisam entrar no processo
A preparação não pode se limitar às chamadas que chegam com um token no cabeçalho SIP Identity. As rotas de interconexão recebidas devem ser inventariadas e submetidas a uma política de verificação, inclusive quando a sinalização não transportar o token.
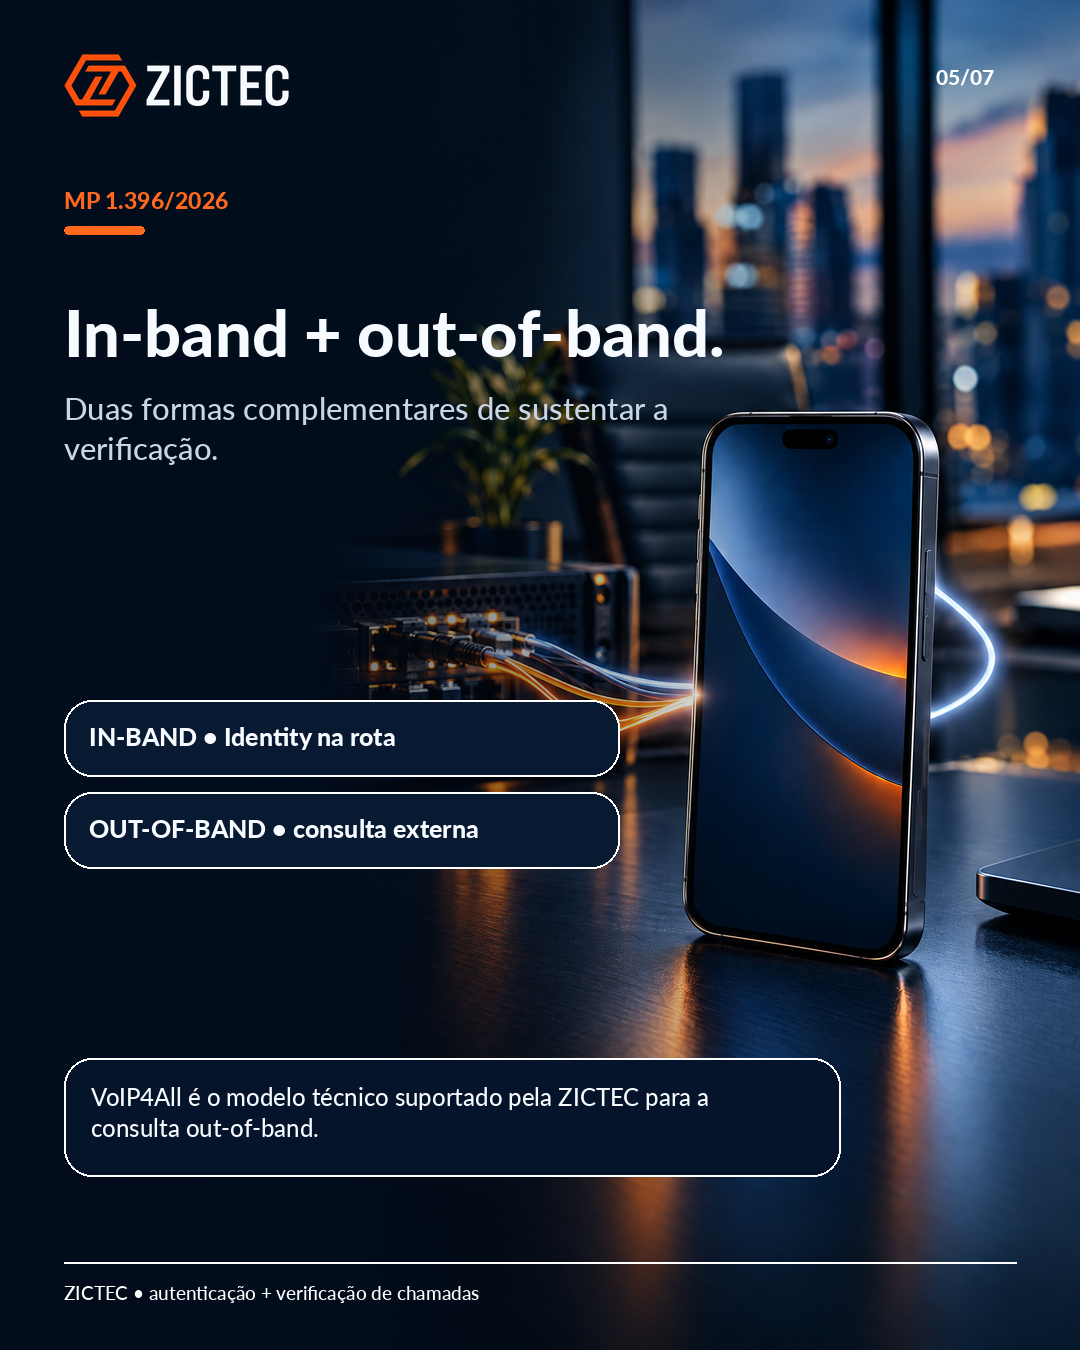
Onde entra o out-of-band/VoIP4All
A ZICTEC suporta uma arquitetura de verificação out-of-band, no modelo VoIP4All, para consultar informações de autenticação mesmo quando o token/Identity não está presente na rota recebida, conforme integração, cobertura e regras aplicáveis.
Bloqueio: obrigação prevista, aplicação ainda regulamentada
A MP prevê o bloqueio das chamadas não autenticadas, mas a comunicação responsável precisa conservar duas ressalvas:
- a própria MP remete à Anatel a definição de hipóteses ressalvadas;
- as etapas centrais dependem da regulamentação e dos prazos de implementação que a Agência estabelecer.
Portanto, não é correto afirmar que toda chamada sem autenticação deve ser bloqueada de forma universal e imediata. O correto é preparar a arquitetura, os estados de decisão, as evidências e as políticas para o cronograma que será definido.
Autenticação não é exibição automática de marca
A MP também prevê a identificação de chamadas autenticadas de pessoas jurídicas com nome empresarial e logotipo, se houver, registrados na base. Essa camada é diferente da autenticação técnica.
| Camada | Função | O que não garante sozinha |
|---|---|---|
| Autenticação | Comprovar a origem e a responsabilidade pela chamada | Exibição automática de nome e logotipo em todo aparelho |
| Verificação | Validar a autenticação antes da entrega | Boa reputação ou completamento garantido |
| Identificação / Origem Verificada | Apresentar identidade empresarial e elementos de marca | Imunidade a políticas antiabuso ou antispam |
| Reputação | Considerar comportamento, volume e sinais de abuso | Validação criptográfica da origem |
Impactos para operadoras e empresas
Para prestadoras e operadoras
- inventariar rotas de origem, trânsito e terminação;
- revisar SBCs, softswitches, cabeçalhos SIP e preservação do Identity;
- implantar o motor de verificação e políticas de decisão;
- tratar chamadas sem token, falhas de consulta e exceções;
- guardar evidências, métricas, logs e trilhas de auditoria;
- acompanhar a regulamentação da Anatel e ajustar os prazos do projeto.
Para pessoas jurídicas que realizam chamadas
- organizar CNPJ, razão social, numeração e identidade de marca;
- confirmar quem é a prestadora responsável por cada rota;
- evitar uso de números sem atribuição, designação ou portabilidade coerente;
- acompanhar volumetria, chamadas curtas e indicadores de abuso;
- não confundir autenticação com a contratação da camada de identificação de marca.
Checklist de preparação imediata
- Mapear todas as rotas de interconexão recebidas e originadas.
- Identificar onde o Identity é criado, preservado, removido ou alterado.
- Definir estados de verificação: válido, inválido, ausente e erro.
- Projetar as políticas de entrega, ressalva e bloqueio.
- Avaliar integração in-band e, quando necessário, out-of-band.
- Revisar cadastros de numeração, titulares, CNPJ, nome e logotipo.
- Implantar logs, relatórios, volumetria e evidências operacionais.
- Acompanhar a regulamentação da Anatel sem esperar a última data do cronograma.
Como a ZICTEC pode apoiar
A ZICTEC atua da análise regulatória à implantação técnica: autenticação na origem, verificação na terminação, integração in-band e out-of-band/VoIP4All, SBC e interconexão, tratamento de rotas, relatórios de volumetria e STFC Tools.
O primeiro passo é um diagnóstico da operação atual para identificar onde a cadeia já está preparada e onde ainda existem lacunas.
Fonte oficial e nota editorial
- Medida Provisória nº 1.396, de 9 de outubro de 2026 — Diário Oficial da União.
- Chamada Verificada — jornada ZICTEC para autenticação e identificação de chamadas.